Sécurité : variables et secrets du projet
Gérez les variables d’environnement de votre app, suivez l’âge de vos clés, régénérez un secret en un clic et recevez un rappel tous les 90 jours.
Sur cette page
La rubrique Sécurité du tableau de bord regroupe tout ce qui doit rester confidentiel dans votre projet : les variables d’environnement (clés d’API, mots de passe de services), les secrets suivis avec leur âge, l’accès à l’admin d’une boutique et le rappel sur le partage du projet.
Les variables d’environnement
Une variable d’environnement est une valeur que votre app lit au démarrage sans qu’elle soit écrite dans le code : une clé Stripe, un mot de passe SMTP, une adresse d’API.
- Ouvrez Tableau de bord › Sécurité.
- Dans Variables d’environnement, cliquez sur Ajouter.
- Saisissez le nom (en majuscules, par exemple
OPENAI_API_KEY) et la valeur. Les valeurs sont masquées : l’œil permet de les afficher. - Cliquez sur Enregistrer.
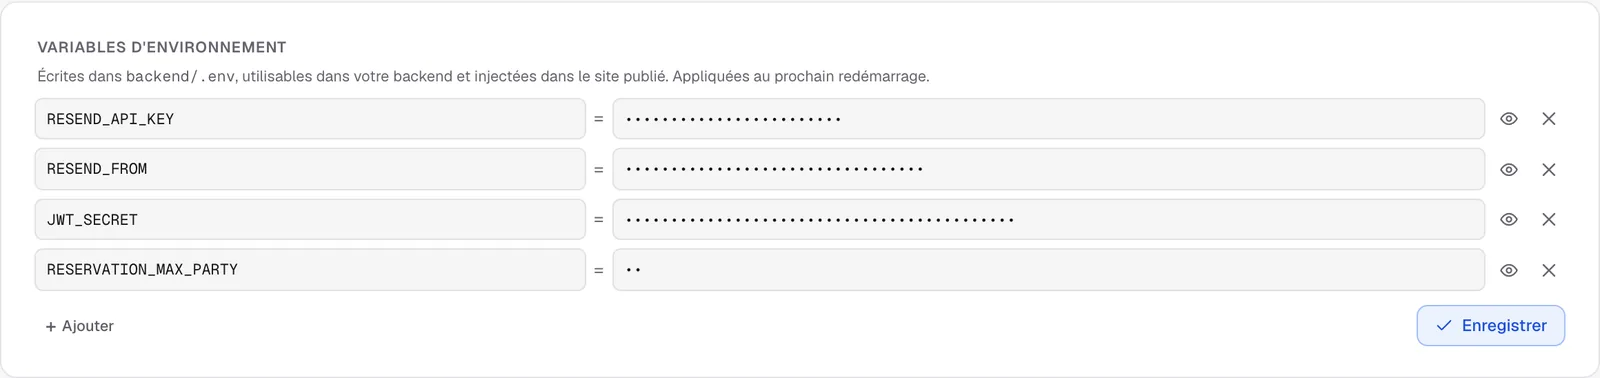
Les variables sont écrites dans le fichier backend/.env de l’aperçu et transmises au site publié. Si le site est en ligne, il redémarre tout seul avec les nouvelles valeurs. Le détail des noms utiles (Stripe, Shopify, SMTP…) est dans Variables d’environnement.
Astuce
pour un service courant (Resend, Supabase, S3, OpenAI…), passez plutôt par Intégrations : la carte vérifie le format des clés et prépare l’agent. Voir Brancher des services.
Les secrets du projet
La carte Secrets du projet liste les secrets repérés dans votre projet et leur âge. Les valeurs ne sont jamais affichées.
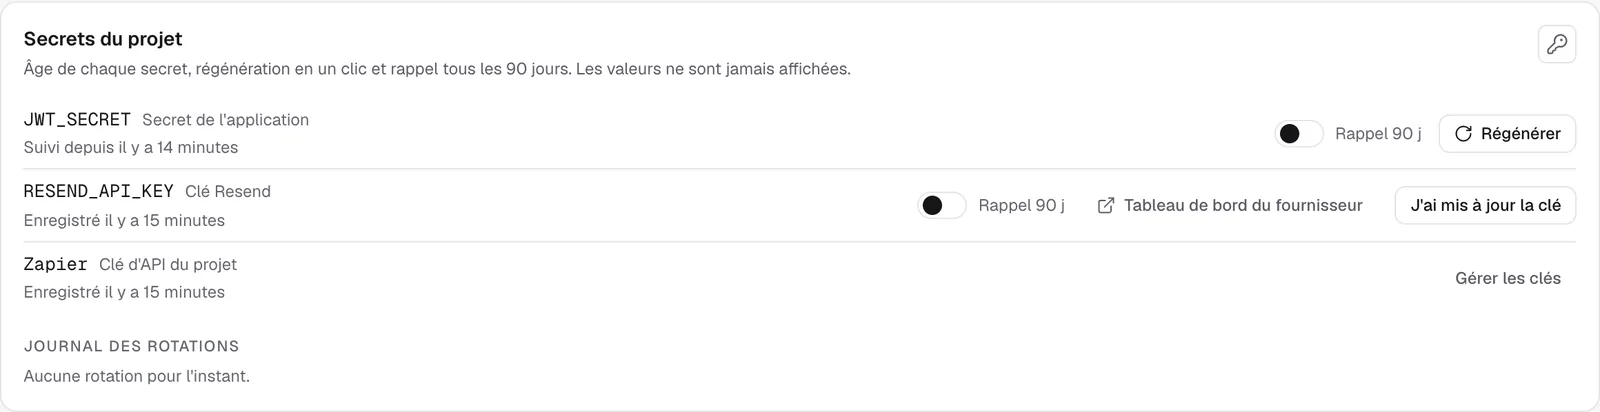
Selon le type de secret, les actions changent :
| Secret | Exemples | Action proposée |
|---|---|---|
| Secret de l’application | JWT_SECRET, SECRET_KEY, COOKIE_SECRET |
Régénérer : une nouvelle valeur aléatoire est créée et le site publié redémarre |
| Clé d’un service | RESEND_API_KEY, clé Stripe, clé S3 |
Tableau de bord du fournisseur pour créer une nouvelle clé chez lui, puis J’ai mis à jour la clé pour coller la nouvelle |
| Clé d’API du projet | les clés créées dans API | Gérer les clés ouvre la rubrique API |
| Mot de passe de l’admin | boutique publiée | Régénérer un nouveau mot de passe pour l’admin en ligne |
Attention
régénérer
JWT_SECRETouSECRET_KEYdéconnecte les personnes connectées à votre app : elles devront se reconnecter. Faites-le plutôt à une heure creuse.
Le rappel tous les 90 jours
Activez Rappel 90 j sur un secret : 7 jours avant ses 90 jours, vous recevez un e-mail pour le renouveler. Pour les secrets de l’application, vous pouvez aussi demander la rotation automatique : la valeur est alors régénérée toute seule à 90 jours. Chaque rotation est notée dans le Journal des rotations.
L’admin de la boutique
Pour une boutique, la rubrique Sécurité affiche aussi l’Admin de la boutique : Ouvrir l’admin et les Identifiants (e-mail et mot de passe), avec un bouton pour copier chacun. Voir L’admin de la boutique.
Les collaborateurs
Le partage d’un projet se fait depuis Mes projets, sur l’accueil : le menu du projet propose Partager le projet, en Éditeur (discute avec l’agent, construit, publie) ou Lecteur (consulte seulement). Un éditeur voit les variables du projet : ne donnez ce rôle qu’à des personnes de confiance.
Questions fréquentes
Puis-je voir la valeur d’un secret ?
Dans Variables d’environnement, oui, avec l’œil. Dans Secrets du projet, non : la carte ne montre que l’âge et l’état.
J’ai collé une clé dans la discussion par erreur.
Considérez-la comme exposée : créez-en une nouvelle chez le fournisseur, collez-la dans la carte du service, puis supprimez l’ancienne chez le fournisseur.
Pour aller plus loin
Cette page vous a-t-elle aidé ?
Merci pour votre retour !
Impossible d’envoyer votre avis. Réessayez plus tard.